Il problema e il limite di alcune implementazioni Zero Trust per la sicurezza IT in azienda è che non basta intendere lo strumento come un semplice rafforzamento nelle protezioni per l’accesso iniziale. Ridurre il rischio informatico in un ambiente Zero Trust richiede infatti una trasformazione del modello di controllo all’interno della sessione avviata, verso il monitoraggio continuo di ogni azione. Andando quindi oltre la mentalità perimetrale, dove una volta accordata la fiducia in fase di accesso iniziale ci si dimentica di quanto avviene all’interno della rete.
L’evoluzione e la crescente sofisticazione delle minacce informatiche rendono sempre più frequenti scenari in cui gli aggressori accedono alle infrastrutture IT utilizzando identità legittime e credenziali valide, sottratte agli utenti attraverso tecniche di ingegneria sociale sempre più persuasive. In questo contesto, monitorare chi accede non è più sufficiente: la vera sfida diventa comprendere cosa accade dopo l’autenticazione. Si assiste quindi a un passaggio cruciale dall’identità al comportamento, attraverso l’adozione di modelli di autorizzazione dinamica e continua. In questo modo, qualora un utente autenticato avvii attività non coerenti con il proprio profilo comportamentale abituale, il sistema può intervenire bloccando l’azione o richiedendo ulteriori verifiche prima di consentire la prosecuzione.
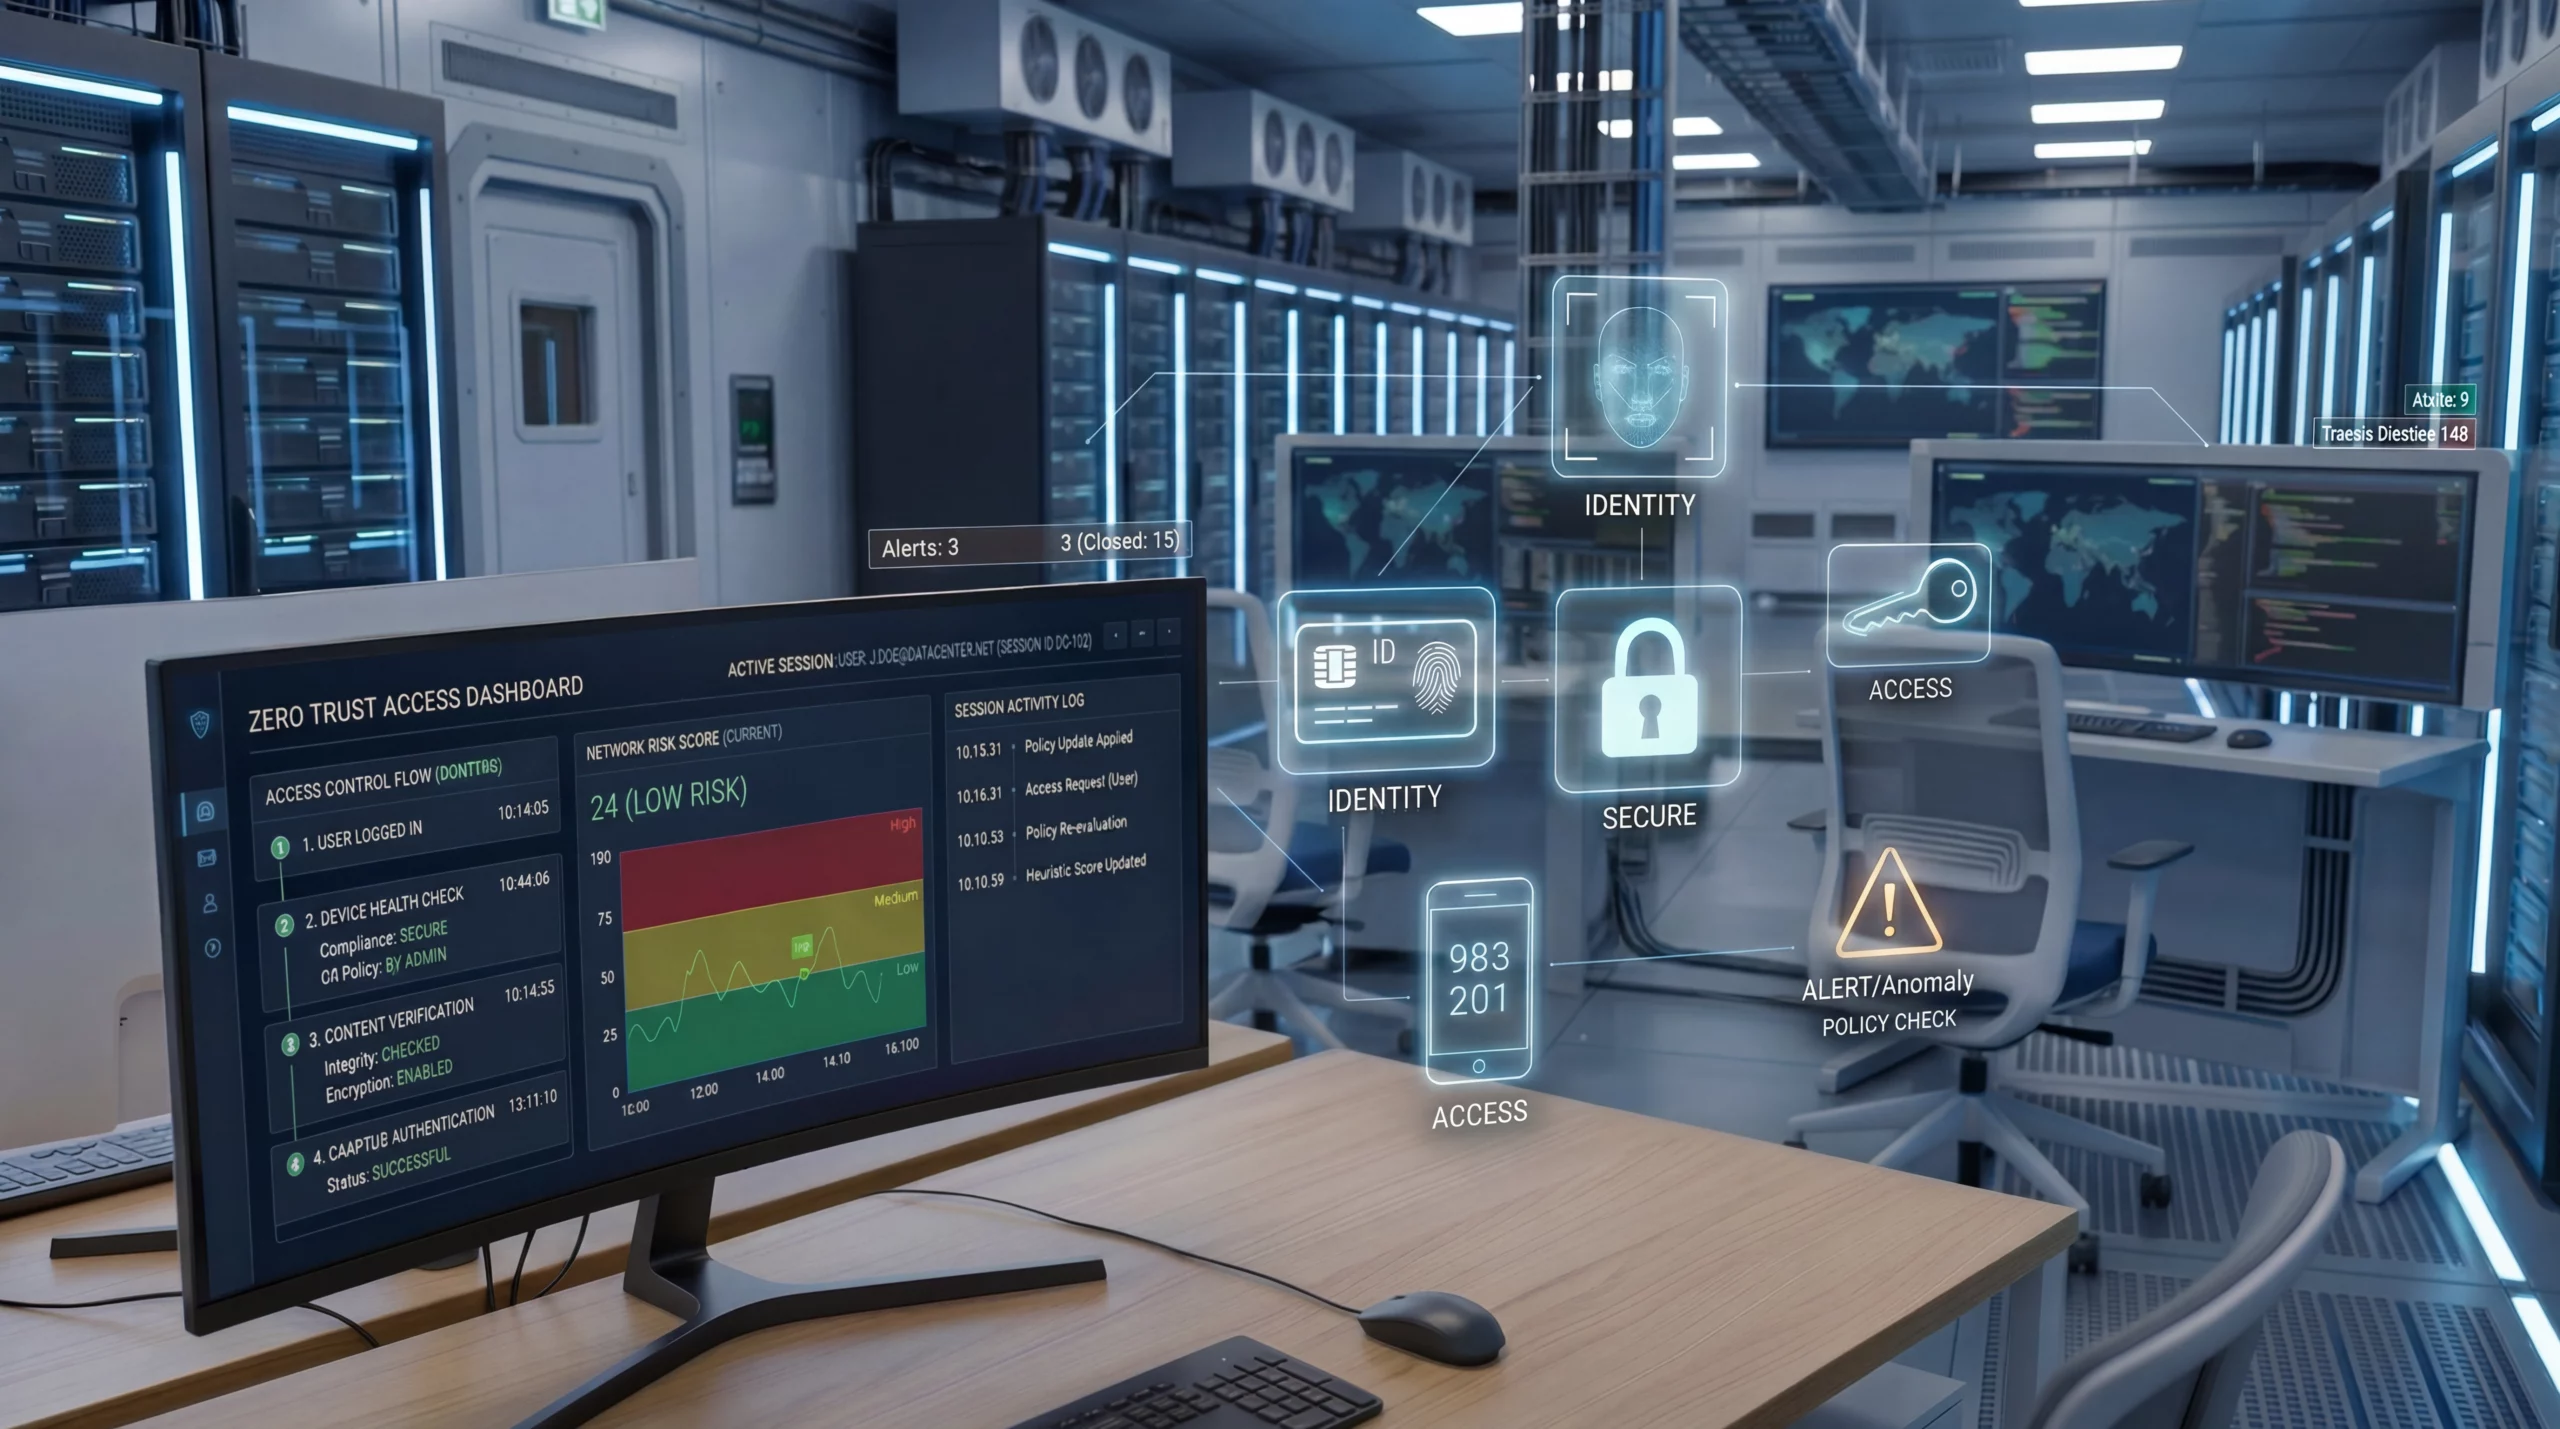
Si tratta di un cambiamento di modello e di prospettiva che riflette nello specifico le linee di implementazione Zero Trust indicate anche dalla NSA, la National Security Agency: il controllo accessi non deve più essere considerato come una decisione una tantum, ma deve divenire un processo continuo e dinamico. Ovvero, verificare l’identità di utente o un dispositivo diventa solo il punto di partenza di un’attività continua di analisi, che a ogni cambiamento del contesto, del comportamento o delle condizioni di accesso va a rivalutare l’autorizzazione concessa all’inizio della sessione. Il focus degli analisti di sicurezza informatica si sposta quindi dall’identità in sé alle azioni dell’entità che ha effettuato l’accesso, dando avvio a una catena decisionale basata sul comportamento dell’utente dopo l’autenticazione.
Questo tipo di valutazione basata sul comportamento adatta quindi la fiducia e i privilegi in base al contesto, e se vi sono comportamenti che aumentano il rischio, il sistema deve poter interrompere le sessioni o richiedere passaggi di autorizzazione aggiuntivi. La fiducia non è più un elemento statico, ma deve essere concessa in modo dinamico e adattivo, in funzione di quanto accade durante la sessione. Ciò implica una rivalutazione continua basata sulle azioni dell’utente, sulle risorse a cui tenta di accedere e sul rispetto delle condizioni di sicurezza stabilite.
L’efficacia del modello Zero Trust richiede pertanto che vi sia una scissione tra il momento dell’autenticazione, che stabilisce chi è l’utente, e l’autorizzazione, intesa come processo continuo e volta a determinare se quell’utente possa mantenere lo stesso livello di fiducia al variare delle condizioni. Se un cambiamento nelle condizioni porta un aumento del rischio, i privilegi possono pertanto venire limitati e può essere richiesta una nuova autenticazione a più fattori, o l’accesso può venire del tutto interrotto.
In quest’ottica, i fornitori di servizi gestiti (MSP, Managed Service Provider) di sicurezza informatica hanno l’obbligo di spostare la loro attenzione dalla semplice concessione di un accesso sicuro al controllo continuo di quanto accade dopo che l’accesso è stato validato. Facendosi dunque carico non solo di impedire l’accesso non autorizzato, ma di analizzare, valutare e monitorare i comportamenti e le attività all’interno della rete, secondo un concetto di intelligenza contestuale che riesce a identificare eventuali anomalie. Riducendo quindi i falsi positivi grazie a una comprensione dei modelli normali di comportamento dell’utente e distinguendo tra variazioni legittime e comportamenti invece rischiosi. Mettendo in campo capacità di analisi e correlazione volte a ridurre l’impatto di eventuali identità compromesse, token rubati e comportamenti pericolosi che avvengono durante la sessione aperta. In ambienti multi-tenant, questa capacità di correlazione supporta la definizione delle priorità, contribuendo ad alleggerire il carico operativo del SOC anche a fronte dell’aumento dei segnali e degli eventi da analizzare.
Oggi, la sicurezza gestita non può quindi più essere limitata a gestire il rischio di un accesso non autorizzato, in quanto il vero pericolo informatico, la vera minaccia proviene dall’uso improprio di identità valide. Cambia di conseguenza anche ciò che le aziende devono aspettarsi da un fornitore di servizi gestiti come Netech, il cui valore non risiede più solo nell’abilità nel bloccare gli accessi non autorizzati al momento del login iniziale, ma nel profondere un impegno continuo per la riduzione del rischio durante la sessione. Riduzione del rischio che, al cambiamento del contesto e in caso di scostamento dai modelli normali di comportamento, può avvenire in due modi: con una convalida continua e reiterata delle condizioni di accesso, o con limitazioni delle azioni che un utente, un dispositivo o una sessione possono compiere, di pari passo al variare del livello di fiducia e privilegio.
In un modello Zero Trust, in conclusione, ogni azione viene costantemente rivalutata attraverso un meccanismo di autorizzazione continua che definisce cosa l’utente può fare, per quanto tempo e a quali condizioni. Il tutto è supportato da più livelli di sicurezza, che monitorano le attività svolte durante la sessione su endpoint, reti e identità. Convalidando o meno di volta in volta le azioni compiute dall’entità che si muove all’interno della rete. Solo in questo modo una strategia Zero Trust può diventare un modello concreto ed efficace per la riduzione del rischio operativo, grazie alla sinergia tra gestione delle identità e monitoraggio continuo del comportamento degli utenti autenticati, che devono operare in modo integrato.