• HOME
  • SERVIZI
    • Sicurezza attiva
    • Multi cloud
    • Managed service provider
    • Integrazione e automazione
  • CHI SIAMO
  • IL GRUPPO
  • CERTIFICAZIONI
  • MANIFESTO
  • BLOG
  • CASI STUDIO
  • LAVORA CON NOI
  • NETECH INSIGHT
  • CONTATTI
Netech
Attacchi alla catena del software, minaccia alla supply chain

Attacchi alla catena del software, minaccia alla supply chain

da Marco | 2 Luglio 2026 | Cyber Security, Managed Services

La minaccia per la supply chain delle aziende rappresentata dagli attacchi alle vulnerabilità nella catena del software impone alle organizzazioni di effettuare una rigorosa valutazione degli standard di sicurezza informatica dei propri fornitori esterni, come richiesto anche dalla Direttiva NIS2.
Minacce silenziose sotto la parvenza della legittimità

Minacce silenziose sotto la parvenza della legittimità

da Marco | 23 Giugno 2026 | Cyber Security, Managed Services

Le nuove tecniche di attacco informatico usano spesso strumenti legittimi, con cui gli hacker di muovono silenziosi, per cui occorre monitorare e comprendere cosa fa chi si muove all’interno dell’infrastruttura per difendersi da questa tipologia di minacce silenziose.
Hacking assistito dall’AI contro le infrastrutture critiche

Hacking assistito dall’AI contro le infrastrutture critiche

da Marco | 11 Giugno 2026 | Cyber Security, Managed Services

Impiego di strumenti AI da parte degli hacker per attaccare infrastrutture OT critiche, automatizzando alcune fasi chiave della catena di attacco, accelerando l’individuazione di risorse esposte e vulnerabilità, generando traffico anomalo che un adeguato monitoraggio dei comportamenti nella rete può individuare.
Mancato monitoraggio, doppie conseguenze, legali e operative

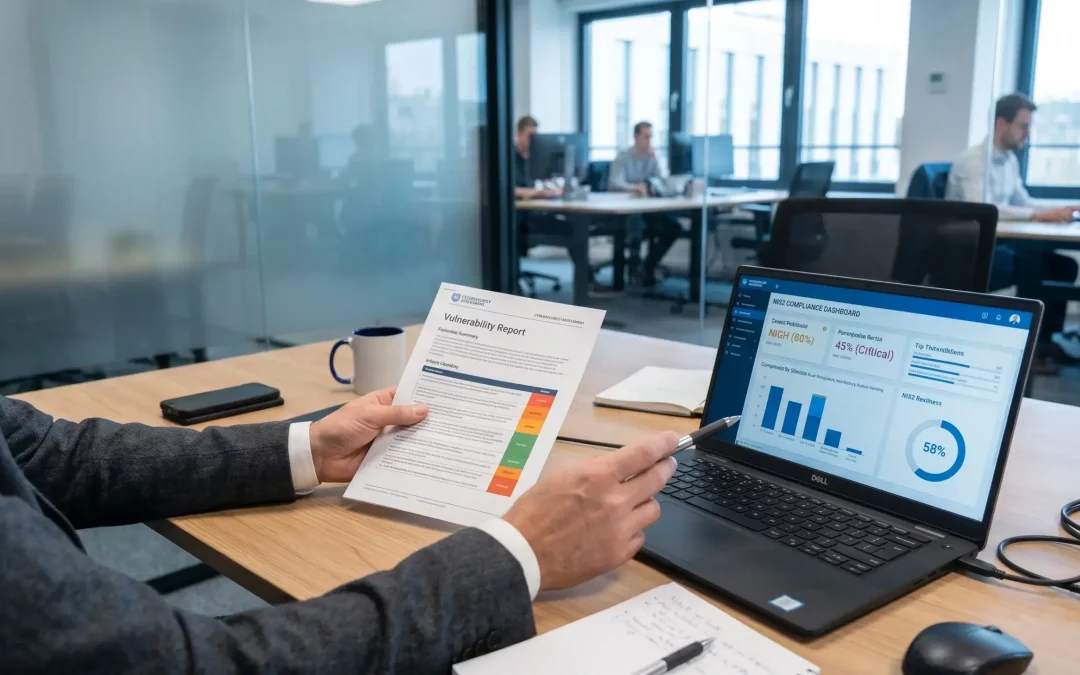
Mancato monitoraggio, doppie conseguenze, legali e operative

da Marco | 3 Giugno 2026 | Cyber Security, Managed Services

La mancata gestione di una vulnerabilità nota comporta nelle aziende non solo possibili conseguenze operative, ma anche responsabilità normative a carico degli organi direttivi, che hanno l’obbligo di approntare un sistema funzionante che garantisca un’efficace attività di prevenzione e gestione del rischio informatico.
Utenze inattive e porte inutilizzate, invito per gli hacker

Utenze inattive e porte inutilizzate, invito per gli hacker

da Marco | 26 Maggio 2026 | Cyber Security, Managed Services

Utenze inattive, porte dimenticate e servizi secondari offrono agli hacker un comodo punto di accesso per fare breccia nella rete aziendale, richiedendo pertanto una mappatura continua delle risorse digitali dell’organizzazione e un monitoraggio costante per rilevare eventuali comportamenti sospetti all’interno della rete.
Curare la resilienza digitale della supply chain interconnessa

Curare la resilienza digitale della supply chain interconnessa

da Marco | 22 Maggio 2026 | Cyber Security, Managed Services

Una efficace strategia di cybersecurity deve tener conto dei rischi informatici nella supply chain di fornitori e partner, le cui vulnerabilità espongono agli attacchi informatici anche le realtà che collaborano in uno stesso spazio digitale, mettendo a repentaglio la continuità operativa.

« Post precedenti
Post successivi »

Cerca

  • Visibilità e correlazione per un SOC a prova di DORA07/10/2026
    I sistemi NDR sono essenziali per fornire le evidenze di rete che danno al SOC la necessaria visibilità, consentendo la correlazione tra gli eventi situandoli nel loro contesto, per un monitoraggio continuo e una analisi degli eventi cyber conforme al DORA, che comprenda anche il traffico di rete relativo ai fornitori terzi.
  • Social engineering, l’AI insidia la fiducia delle vittime29/09/2026
    Modelli di AI e Intelligenza Artificiale generativa trasformano il social engineering, insidiando la fiducia delle vittime, per cui diviene arduo riconoscere comunicazioni fraudolente. Servono allora nuovi processi di verifica, con ad esempio la doppia conferma mediante altri canali e la limitazione dei privilegi di accesso.
  • Scadenze NIS, dalla registrazione alle misure di sicurezza di base23/09/2026
    Registrazione e aggiornamento delle informazioni, adozione delle misure di sicurezza di base e comunicazione dell’elenco categorizzato delle attività e dei servizi offerti dall'azienda: tutte le scadenze annuali previste dalla normativa NIS sulla cybersecurity nel Vademecum dell'ACN.


Connettere in sicurezza
è il nostro business.


SEDE LEGALE E OPERATIVA

Via Riccardo Lombardi 19/18 20153 Milano

FILIALE DI ROMA

Via Benozzo Gozzoli, 24 00142 Roma

FILIALE DI TORINO

Via Ilarione Petitti, 13/B, Presso New Sale 10126 Torino

CONTATTI

Telefono +39 02 89503708

ASSISTENZA CLIENTI

Telefono +39 02 89503708


CERTIFICAZIONI

ISO 9001:2015
ISO/IEC 27018:2019
ISO/IEC 27017:2015
ISO/IEC 27001:2022

NETECH È MEMBRO DI

©2026 Netech Spa - Società soggetta a direzione e coordinamento di Albus S.p.A
P.IVA/C.F. 14513460965 | REA MI-2789049 | RI 14513460965 | Cap. Sociale 50.000€ i.v. | PEC: netech_srl@legalmail.it
Privacy Policy - Cookie Policy - Dichiarazione di accessibilità - Diritti dell'interessato - Politica Qualità e Sicurezza delle Informazioni
Imagined and coded by Rtificial