

ULTIME
NOTIZIE
IL MAGAZINE INFORMATIVO DI NETECH SU SICUREZZA,
CLOUD, MANAGED SERVICES E TECNOLOGIE INFORMATICHE
Zero Trust selettivo e dinamico negli ambienti OT
Implementazione selettiva e orientata alla missione di controlli Zero Trust per la sicurezza informatica delle OT nell’ambito della loro convergenza con il mondo IT, secondo le sei fasi descritte dal framework definito da Vincenzo Calabrò a salvaguardia dei requisiti di continuità operativa, stretta latenza e safety.
Falsi Captcha, da strumento difensivo a tecnica di attacco
Falsi Captcha vengono utilizzati dagli hacker per sottrarre dati e indurre gli utenti a scaricare malware, sfruttando la fiducia che viene normalmente accordata a questi strumenti volti a verificare che una pagina web stia interagendo con un essere umano e non con bot e script automatizzati.
AI Act, obblighi e nuove scadenze del Digital Omnibus
Nuove scadenze negli obblighi dell’AI Act con la pubblicazione del Digital Omnibus, essenziale sapere quali strumenti AI sono in uso in azienda, quali dati utilizzano onde non incorrere in violazioni della privacy, da chi vengo utilizzati e in quale contesto, per garantire un uso trasparente e responsabile dell’AI.
Netech inaugura il nuovo SOC italiano rafforzando la protezione IT per i clienti
Il 16 ottobre 2026, Netech ha inaugurato un nuovo Security Operations Center (SOC) presso la sede di Milano. L’investimento strategico punta a rafforzare la protezione informatica delle aziende clienti attraverso un team di esperti di cybersecurity, tecnologie avanzate di Intelligenza Artificiale e servizi di monitoraggio e analisi attivi 24 ore su 24.
Governance delle identità in tempo reale e privilegio minimo
Lacune nella governance delle identità digitali consentono agli attaccanti di muoversi nella rete aziendale sfruttando privilegi esistenti e autorizzazioni legittime. Adozione del Privilegio minimo e monitoraggio di quanto accade dopo il primo accesso consentono invece di prevenire violazioni da parte di eventuali hacker.
E-mail del personale, come coniugare cybersecurity e privacy
Le pratiche di monitoraggio e conservazione dei log e dei contenuti nella gestione della posta elettronica dei dipendenti richiedono particolare attenzione, onde bilanciare le esigenze di garantire la sicurezza informatica in azienda e quelle legate alla tutela della privacy degli utenti e gli obblighi dettati dal GDPR.
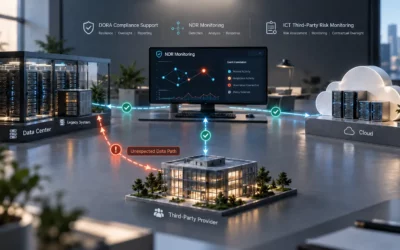
Visibilità e correlazione per un SOC a prova di DORA
I sistemi NDR sono essenziali per fornire le evidenze di rete che danno al SOC la necessaria visibilità, consentendo la correlazione tra gli eventi situandoli nel loro contesto, per un monitoraggio continuo e una analisi degli eventi cyber conforme al DORA, che comprenda anche il traffico di rete relativo ai fornitori terzi.
Social engineering, l’AI insidia la fiducia delle vittime
Modelli di AI e Intelligenza Artificiale generativa trasformano il social engineering, insidiando la fiducia delle vittime, per cui diviene arduo riconoscere comunicazioni fraudolente. Servono allora nuovi processi di verifica, con ad esempio la doppia conferma mediante altri canali e la limitazione dei privilegi di accesso.
Scadenze NIS, dalla registrazione alle misure di sicurezza di base
Registrazione e aggiornamento delle informazioni, adozione delle misure di sicurezza di base e comunicazione dell’elenco categorizzato delle attività e dei servizi offerti dall’azienda: tutte le scadenze annuali previste dalla normativa NIS sulla cybersecurity nel Vademecum dell’ACN.