
Il framework MATRIX elaborato da Vincenzo Calabrò, funzionario alla sicurezza CIS del Ministero dell’Interno, propone un metodo per l’implementazione selettiva e dinamica di logiche Zero Trust per la protezione delle OT. Il modello si fonda sulla consapevolezza che le logiche e gli strumenti Zero Trust, comunemente adottati per proteggere gli ambienti IT, non possono essere trasferiti direttamente alle infrastrutture operative critiche, che richiedono un approccio specifico, in grado di tenere conto delle loro peculiarità e dei vincoli operativi. Ancora prima di saggiarne le ragioni, è però opportuno comprendere perché si pone il problema: a differenza di alcuni anni fa, quando la sicurezza delle tecnologie operative era implicitamente delegata al loro sostanziale isolamento fisico (air gap), oggi la spinta alla trasformazione digitale espone anche questi sistemi all’attacco cyber. Facendone anzi un bersaglio sempre più al centro delle tecniche di aggressione dei cyber criminali.
Diverse sono le ragioni e le esigenze dietro alla convergenza OT/IT: dall’analisi dei dati operativi in tempo reale alla possibilità di abilitare la manutenzione predittiva degli impianti, all’integrazione con i servizi cloud, alla necessità di consentire l’accesso remoto da parte di partner e fornitori. Una convergenza che crea molteplici punti di contatto tra i domini IT e OT, ampliando la superficie di attacco e aumentando l’esposizione al rischio. Le conseguenze sono ormai evidenti da diversi anni: dagli aggressori che assumono il controllo di PLC responsabili della gestione di processi fisici, con possibili effetti distruttivi sui macchinari, fino alle campagne ransomware dirette contro infrastrutture critiche, capaci di compromettere l’erogazione di servizi essenziali e la continuità operativa.
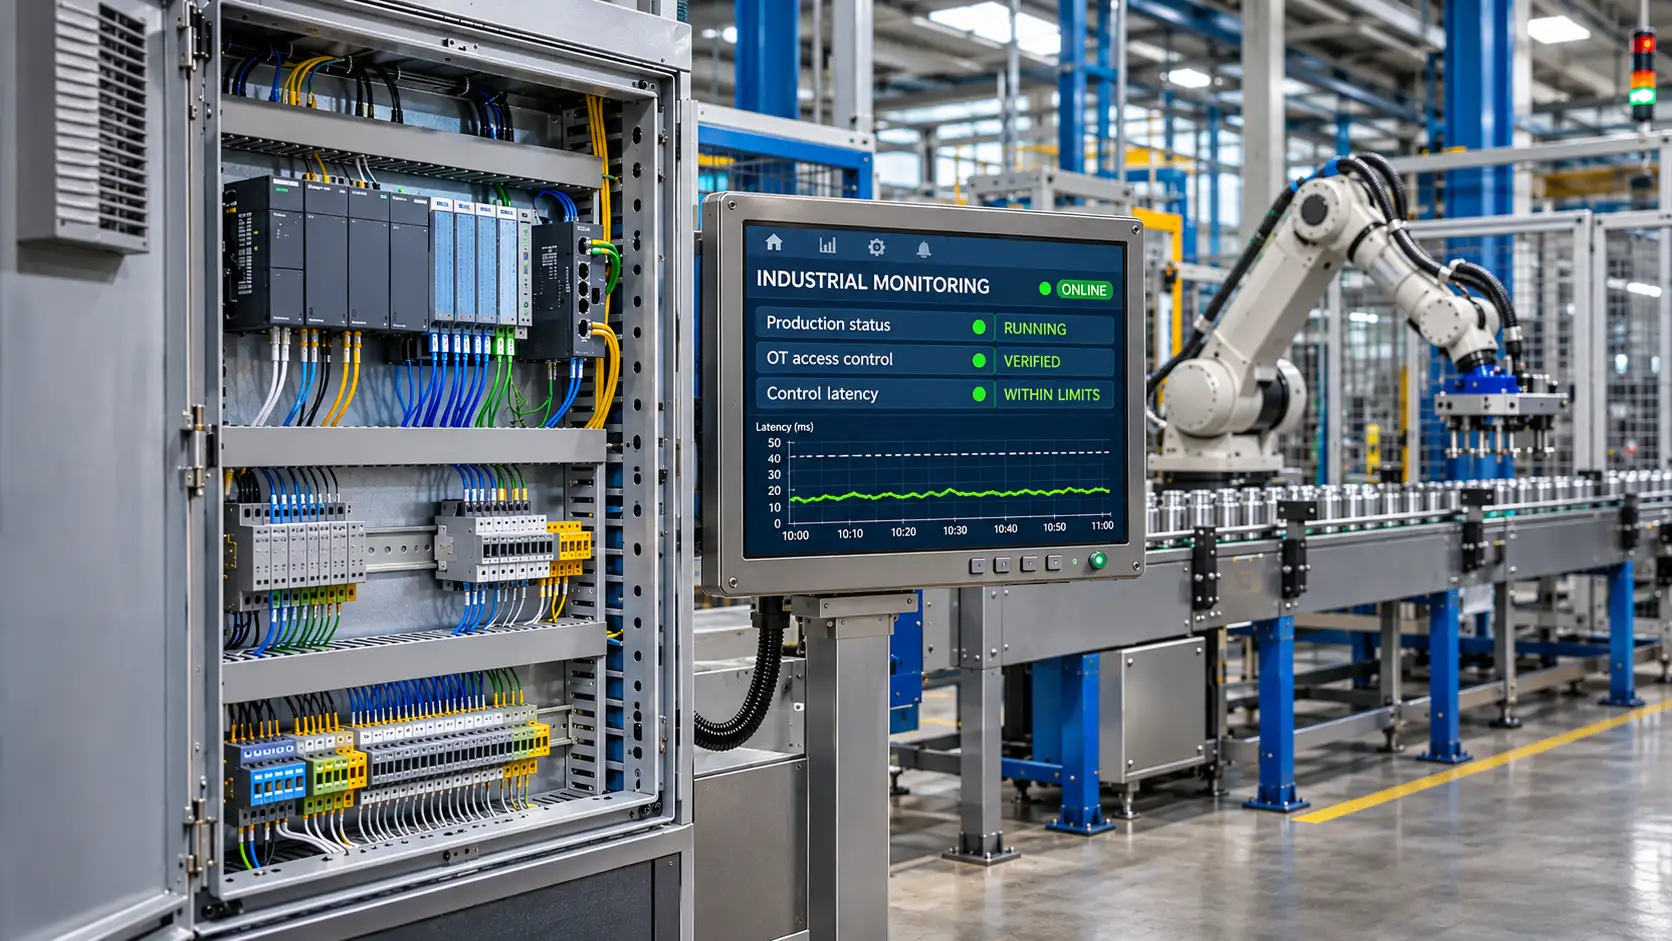
Allo scenario si aggiungano la mobilità dei lavoratori, l’arrivo del cloud e la diffusione di dispositivi personali, che hanno reso obsolete e inadeguate le tecniche di sicurezza basate sul concetto di perimetro. La nuova frontiera della cybersecurity è rappresentata dal modello Zero Trust, basato sul principio “Never trust, always verify”. Questo approccio sposta il focus della sicurezza informatica dal tradizionale perimetro di rete alle singole risorse, alle identità che vi accedono e ai flussi di comunicazione che si instaurano dopo l’accesso. Indipendentemente dalla propria collocazione, nessuna entità, utente o dispositivo deve quindi beneficiare di una fiducia implicita e illimitata. Ogni richiesta di accesso a una risorsa deve essere autenticata, autorizzata e valutata dinamicamente, tenendo conto del ruolo dell’utente e delle attività che è chiamato a svolgere.
Quando si vuole portare la logica Zero Trust dall’ambito IT a quello delle OT ci si scontra però con priorità ed esigenze diverse che entrano in conflitto: se infatti nell’IT prevale il requisito della riservatezza, entrando nelle OT devono prevalere altri requisiti che capovolgono la gerarchia delle priorità, in favore di disponibilità continua e continuità operativa, latenza stringente con logiche real time dei comandi e safety. Ogni controllo di sicurezza che vada a rallentare o compromettere la funzionalità di una tecnologia operativa non è infatti accettabile. A ciò si aggiungono altre caratteristiche delle OT che rendono impossibile l’adozione diretta dei controlli IT negli ambienti OT: questo in primo luogo per la presenza negli ambienti OT di una quantità eterogenea di apparecchiature e sistemi legacy spesso dotati di protocolli proprietari privi di autenticazione e di sicurezza. Su questa tipologia di asset può pertanto risultare semplicemente impraticabile ospitare meccanismi e controlli tradizionali che si danno per scontati nell’IT, come l’installazione di agenti software sugli endpoint, le scansioni anti malware e le riconfigurazioni delle policy.
Il framework MATRIX si propone quindi di creare un collegamento operativo tra i principi e le indicazioni tecniche in materia di sicurezza OT, definite da normative e linee guida di riferimento – come la NIST SP 800-207 e la guida tecnica elaborata dall’ENISA per l’attuazione delle misure di gestione del rischio previste dalla NIS2 – e i risultati della ricerca accademica, che ha sviluppato e analizzato, da diverse prospettive, architetture Zero Trust specificamente concepite per proteggere i sistemi cyber-fisici industriali. La metodologia proposta dal framework MATRIX mira quindi a colmare il divario tra i processi di alto livello delineati dalle linee guida istituzionali e le architetture specifiche sviluppate e validate dalla ricerca accademica, spesso in contesti applicativi circoscritti. A tal fine, introduce un modello operativo strutturato in sei fasi: Mission Context, Asset Suitability, Threat Surface, Risk Tradeoff, Implementation ed Execution. Tre sono quindi i principi di base, a partire dall’Orientamento alla missione: la sicurezza nelle OT deve essere bilanciata con la capacità del sistema OT di svolgere la propria funzione in maniera affidabile e sicura. Pertanto, le misure di cybersecurity zero trust devono essere calibrate sullo specifico peso che ogni singolo asset riveste nel contesto dalla missione aziendale.
Altro principio guida è quindi che lo Zero Trust negli ambienti OT può avere solo una Applicabilità differenziata, e ciò a causa dell’eterogeneità dei sistemi, per cui non esiste una sola configurazione zero trust valida per tutto l’impianto. Occorre invece scomporre il sistema nei singoli componenti, valutando la loro idoneità per il tipo di allocazione di possibili controlli di sicurezza operativamente sostenibili. Nella consapevolezza, inoltre, che vi saranno dispositivi più obsoleti che sarà impossibile proteggere, e che vanno registrati come rischio residuo da valutare opportunamente. Infine, la Logica iterativa del processo, per cui l’implementazione dei controlli zero trust va fatta per stadi di maturità, da interventi a basso impatto e alto ritorno (come autenticazione a più fattori e la gestione centralizzata degli accessi remoti) fino a salire con l’introduzione di confini logici tra apparati di pari livello e enforcement granulare con policy engine e autorizzazione continua. In un processo che non è statico e definitivo, ma dinamico e continuo, con monitoraggio continuo di tutto il traffico, che rende lo zero trust uno stato dinamico con periodica rivalutazione delle decisioni prese, al variare delle tecnologie, delle risorse disponibili e dell’evoluzione delle minacce.