
Monitoraggio continuo, rilevamento tempestivo, comunicazione degli incidenti informatici e valutazione dei fornitori terzi sotto il profilo della cybersecurity sono elementi cardine degli obblighi imposti dal Regolamento DORA per la sicurezza informatica degli istituti finanziari. Per garantire la corretta osservanza e la compliance con quanto richiesto dalla normativa, il primo cruciale requisito è che il SOC, Security Operations Center, abbia la necessaria visibilità su tutto ciò che accade all’interno dell’ecosistema digitale allargato dell’azienda.
Partiamo dalle risorse interne all’infrastruttura aziendale: disporre di un SOC, di sistemi EDR (Endpoint Detection and Response) o di un SIEM (Security Information and Event Management) non significa automaticamente essere in grado di rilevare un attacco informatico e rispondervi tempestivamente. Accade infatti spesso che all’interno delle aziende siano presenti veri e propri punti ciechi, come sistemi legacy, ambienti cloud, dispositivi non gestiti o sistemi caratterizzati da una telemetria degli endpoint limitata, che non possono essere monitorati in modo adeguato. Queste aree, invisibili o scarsamente visibili al SOC, compromettono la copertura del monitoraggio e possono lasciare spazio agli attaccanti, consentendo anche a minacce elusive di penetrare nell’infrastruttura aziendale senza essere rilevate tempestivamente.
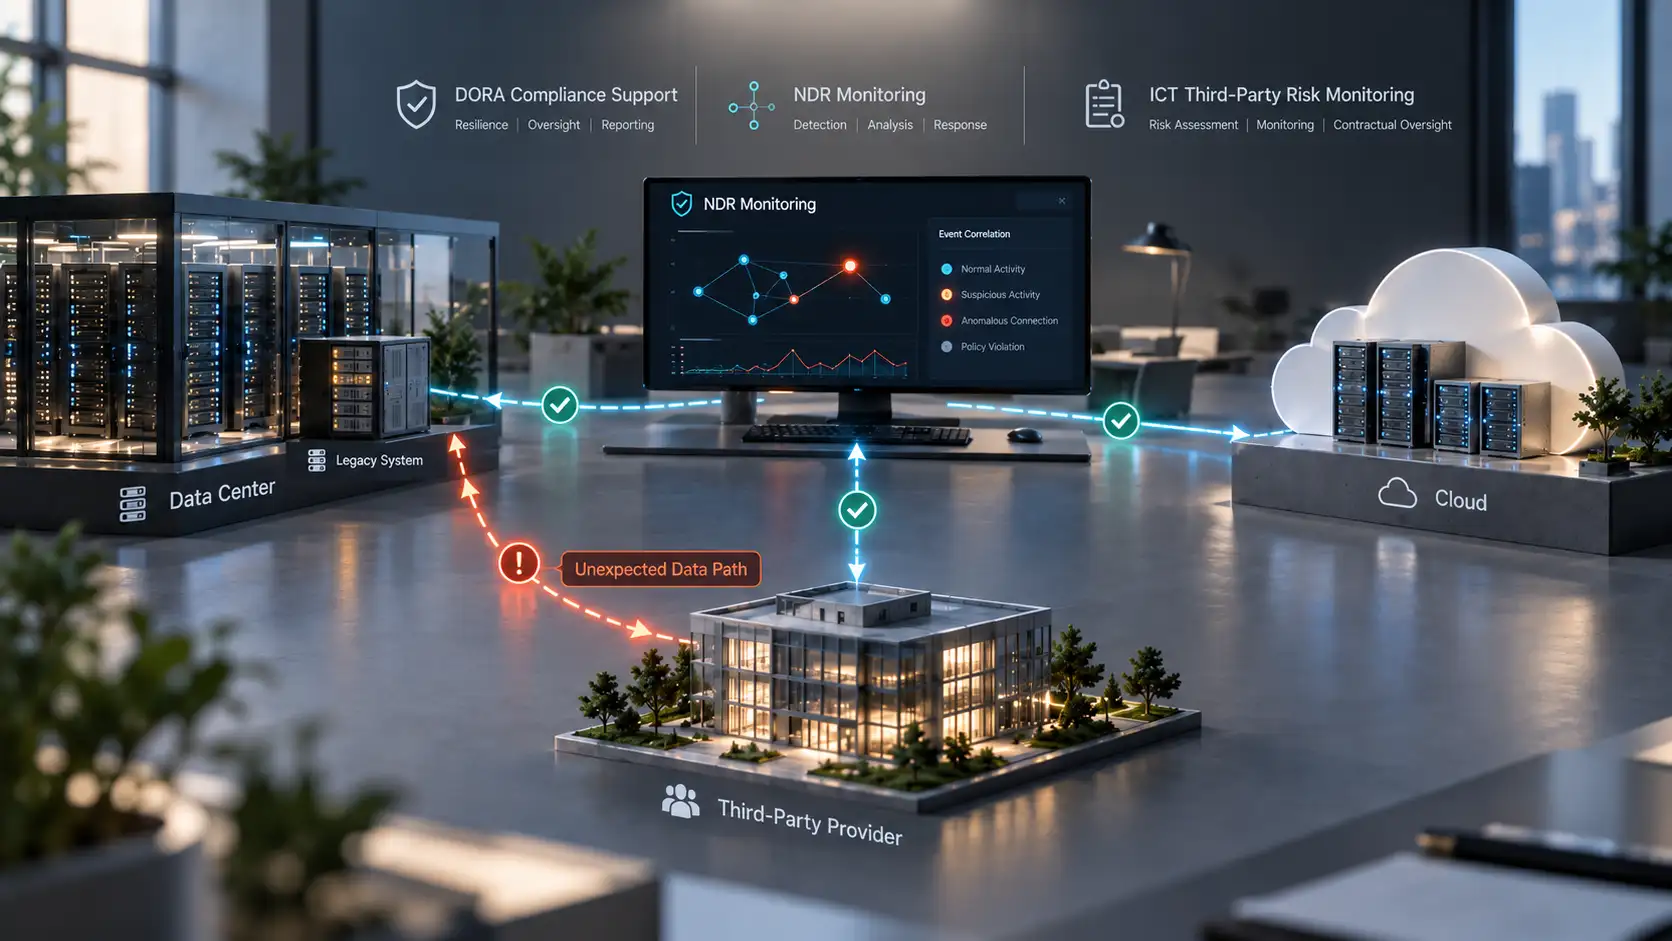
L’articolo 9 del DORA richiede agli enti finanziari un monitoraggio continuo dei sistemi, necessario per una gestione costante della sicurezza del proprio ecosistema ICT. A tal fine occorre stilare un inventario degli asset, che mostra quali sistemi di proprietà o in gestione da terzi siano presenti, mentre i registri di configurazione mappano le modalità di interazione previste tra questi sistemi. Infine, i log di sicurezza e la telemetria degli endpoint offrono visibilità con dettaglio sulle attività che i sistemi monitorati svolgono. Tuttavia, specie se sono presenti punti ciechi nell’infrastruttura, solo con un sistema NDR (Network Detection ad Response) è possibile avere una vera visione d’insieme di tutte le comunicazioni tra i sistemi, che consenta di individuare anche i punti ciechi che gli attaccanti possono prendere di mira. Le evidenze di rete offerte dall’NDR permettono infatti di avere la completa visibilità necessaria al monitoraggio continuo richiesto dal DORA: l’NDR aiuta a definire anche quei parametri di riferimento relativi al normale comportamento nelle interazioni di rete tra i sistemi IT aziendali, valutando anche tempistiche, volumi e direzionalità. Offrendo quindi una base sulla quale individuare comunicazioni sospette che si discostano dagli schemi previsti. La telemetria di rete in questo senso permette di rilevare anomalie anche quando i log delle singole applicazioni mostrano attività che si muovono in maniera apparentemente lecita e autorizzata.
Le evidenze di rete raccolte dai sistemi NDR consentono agli analisti del SOC di esaminare gli avvisi di sicurezza nel loro contesto, acquisendo una visione più completa degli eventi rilevati. Grazie alla correlazione tra le informazioni di rete e gli eventi rilevati singolarmente dai sistemi EDR, è infatti possibile collegare attività diverse e ricostruire quali sistemi hanno comunicato tra loro, attraverso quali protocolli e quali azioni sono seguite. I movimenti laterali, i trasferimenti di dati e il traffico di comando e controllo (Command and Control, C2) lasciano tracce nel traffico di rete che un sistema NDR può rilevare anche quando altre fonti di telemetria non sono disponibili o risultano incomplete
La possibilità di analizzare gli avvisi nel loro contesto e di correlare eventi differenti consente al SOC di determinare la portata e il potenziale impatto di un incidente. Si tratta di un aspetto essenziale anche ai fini della conformità al Regolamento DORA: l’articolo 10 richiede infatti di individuare tempestivamente le anomalie e gli incidenti relativi alle tecnologie dell’informazione e della comunicazione (ICT), mentre l’articolo 19 disciplina la segnalazione degli incidenti ICT gravi. La visibilità e la capacità di correlazione offerte dai sistemi NDR contribuiscono pertanto a rendere più tempestiva ed efficace la risposta agli incidenti, consentendo di identificare i sistemi coinvolti, isolare le connessioni anomale e raccogliere le informazioni necessarie per documentare l’accaduto e supportare le notifiche previste dalla normativa.
L’NDR è quindi importante anche nella gestione del rischio cyber legato a fornitori terzi, oggetto degli articoli 28 e 30 del DORA. Il regolamento comporta infatti specifiche attenzioni contrattuali e procedure di valutazione dei fornitori, che definiscono accessi autorizzati e confini operativi dei fornitori stessi, standard di servizio, fonti di dati utilizzate, use case con relative azioni di risposta e tempi di gestione degli eventi. Al fine di verificare se le connessioni autorizzate seguano i percorsi dati approvati, è necessario che il SOC disponga dei dati di rete, che rivelano come i pacchetti software, i tunnel e le integrazioni API di un fornitore operano di fatto all’interno dell’ambiente IT aziendale. Se infatti le credenziali di accesso di un fornitore di fiducia vengono compromesse, il loro utilizzo può apparire legittimo anche durante un tentativo di attacco. A destare sospetti è, in questi casi, il comportamento associato all’accesso, qualora presenti caratteristiche insolite rispetto alle attività abituali. Anche in queste situazioni, le evidenze di rete raccolte dai sistemi NDR consentono di osservare ciò che accade all’interno dell’infrastruttura dopo che l’accesso è stato effettuato utilizzando credenziali valide.
I dati di rete permettono infatti di approfondire aspetti a cui la documentazione del fornitore non può fornire una risposta diretta: quali sistemi interni vengono raggiunti dalla connessione, se il traffico è coerente con l’ambito operativo autorizzato e documentato e se si registrano variazioni significative nelle tempistiche di connessione, nell’utilizzo dei protocolli o nei volumi di dati scambiati. Le evidenze raccolte offrono così agli analisti del SOC una base informativa più completa e contestualizzata per condurre indagini approfondite sugli incidenti che coinvolgono fornitori terzi di servizi ICT. Gli stessi dati possono inoltre supportare gli Agenti AI, consentendo loro di basare le proprie analisi e i propri ragionamenti su evidenze concrete e correlate nel relativo contesto, anziché su singoli avvisi o metadati isolati.
Infine, fondamentale per testare e verificare la reale efficacia del SOC in azienda è la simulazione di attacchi, ovvero condurre esercitazioni controllate che permettono di valutare quanto la rilevazione sia tempestiva, se gli alert vengono interpretati correttamente e se il SOC ha la capacità di ricostruire in maniera corretta l’incidente, intervenire adeguatamente e di conseguenza comprendere adeguatamente la portata del danno.