A seguito dell’aumento, a livello globale, delle violazioni che hanno coinvolto dispositivi OT esposti su Internet e, più in generale, le infrastrutture edge, sono stati pubblicati numerosi avvisi e linee guida volti a garantire la sicurezza di questi sistemi da parte di enti quali il National Cyber Security Centre (NCSC) britannico e la statunitense Cybersecurity and Infrastructure Security Agency (CISA).
Il NCSC ha in particolare lanciato un avvertimento in seguito al preoccupante incremento degli attacchi informatici rivolti ai sistemi industriali (OT) direttamente connessi a Internet, riscontrati in diversi settori. Il rischio è inoltre destinato a crescere parallelamente all’evoluzione delle tecniche di attacco, che consentiranno agli hacker di disporre di capacità sempre più avanzate.
Il problema legato agli ambienti OT è rappresentato anche dalla frequente presenza di sistemi obsoleti e dispositivi industriali legacy, utilizzati per il controllo dei macchinari e l’automazione di processi meccanici o elettrici, spesso in ambiti fondamentali per l’operatività aziendale. Si tratta in molti casi di tecnologie non più supportate dai fornitori o difficilmente aggiornabili. Tra questi rientrano, ad esempio, i PLC (Programmable Logic Controller) e le interfacce uomo-macchina (HMI), che possono risultare esposti direttamente a Internet e accessibili pubblicamente a causa di configurazioni errate, credenziali predefinite o firmware non aggiornati. Queste condizioni possono trasformare tali dispositivi in una porta d’ingresso facilmente sfruttabile dagli attaccanti per accedere alle reti industriali in cui sono installati, rendendoli sempre più frequentemente parte della catena di un attacco informatico.
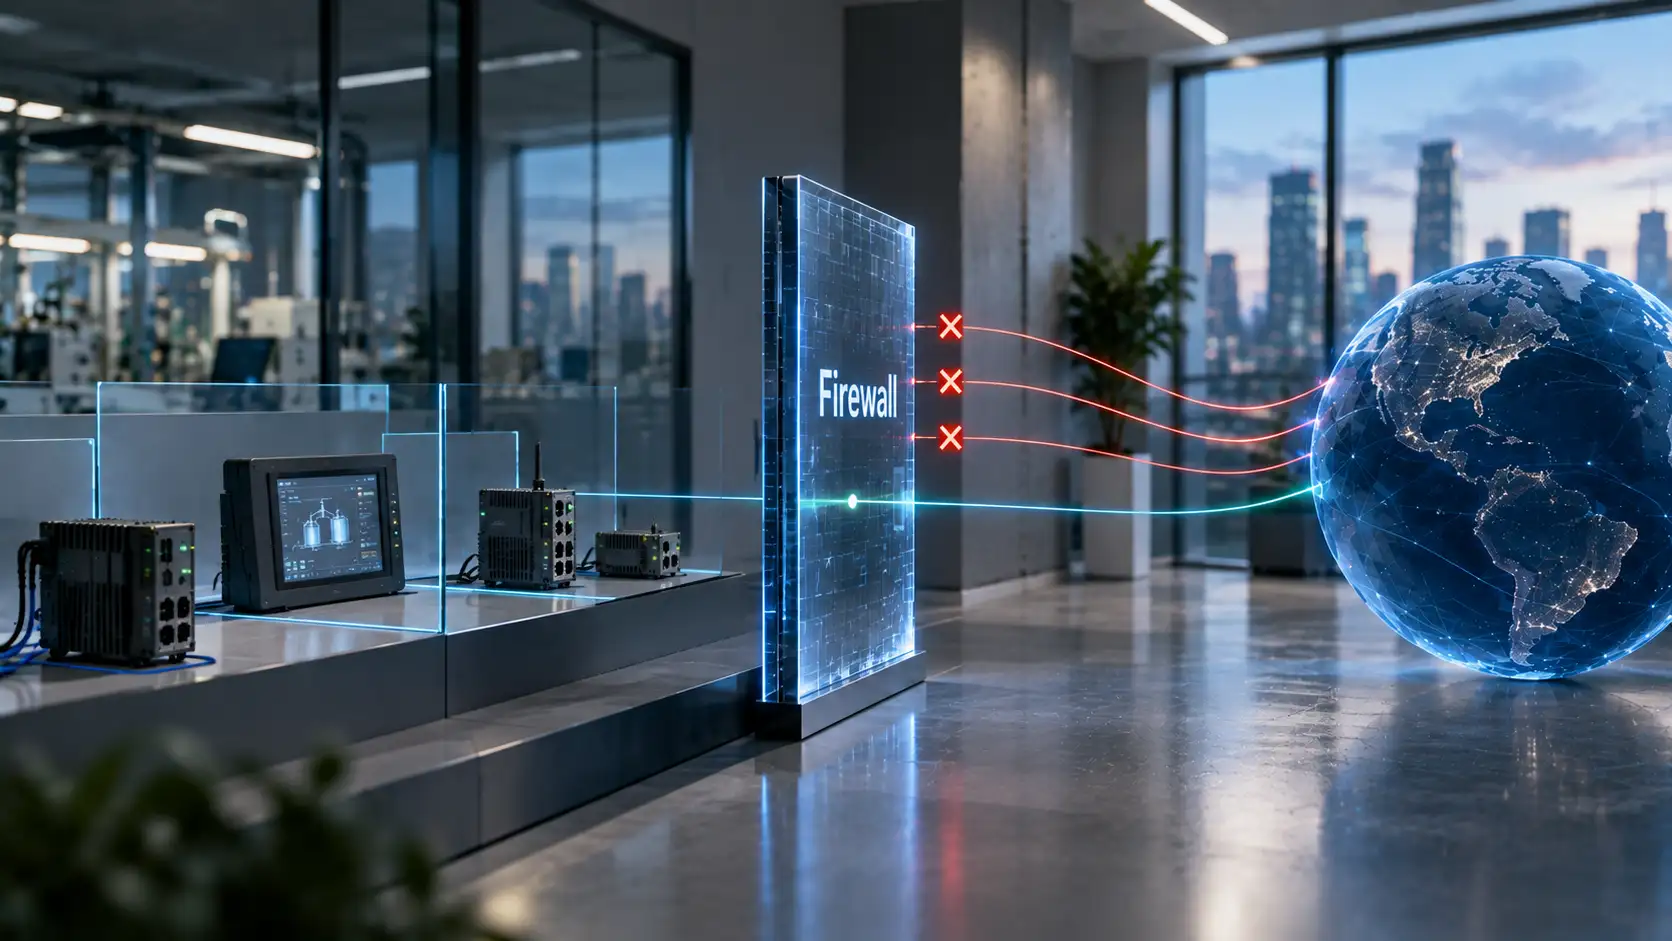
Occorre innanzitutto che le organizzazioni effettuino un censimento delle proprie apparecchiature OT esposte a Internet, senza dare per scontato che un sistema non sia accessibile dall’esterno, ad esempio perché ritenuto protetto da un meccanismo di air-gap, ovvero isolato fisicamente da qualsiasi rete non protetta o da Internet e privo di collegamenti di rete, Wi-Fi, Bluetooth o altre forme di connessione. Accade infatti frequentemente che un sistema considerato isolato sia in realtà connesso a Internet attraverso un collegamento di un fornitore non più utilizzato o dimenticato, oppure a causa di una configurazione errata del firewall.
Lo stesso approccio deve essere adottato per i dispositivi edge, come apparecchiature 5G, gateway, sistemi robotici e inoltratori di dati. Questi dispositivi, collocandosi tra il cloud e l’infrastruttura OT legacy per consentire l’esportazione dei dati, rappresentano infatti potenziali punti di vulnerabilità, nei quali l’infrastruttura operativa interna entra in contatto con il traffico proveniente dall’esterno.
Se non gestiti in maniera corretta, introducono pertanto connessioni remote non sicure, offrendo modalità di manipolazione e porte d’ingresso agli attaccanti: questi dispositivi infatti operano al di fuori dei sistemi di protezione degli endpoint e, come i sistemi OT, legacy e i sistemi cyber-fisici (inclusi PLC, HMI e gateway), eseguono firmware obsoleti e spesso impiegano credenziali predefinite. Un attaccante può allora in maniera molto agile fare ricorso a strumenti di scansione gratuiti, ottenendo velocemente una lista di dispositivi tra cui scegliere e cosa colpire. In linea con le raccomandazioni del NCSC e della CISA, la prima linea di difesa comporta quindi un esatto inventario di quali dispositivi OT sono collegati all’interno dell’infrastruttura aziendale, come e con quali reti comunicano. La CISA nelle sue linee guida per un audit completo dell’infrastruttura edge richiede ad esempio di determinare quali sono i dispositivi installati, quali sono al termine del supporto (end of line ed end of support da parte del fornitore), quali eseguono versioni di firmware vulnerabili e quali sono esposti a internet.
Occorre quindi risolvere le vulnerabilità esistenti, andando a sostituire le credenziali predefinite e utilizzando metodi di autenticazione più robusti, rafforzando l’accesso con password complesse e autenticazione multifattore (MFA). E’ quindi raccomandabile limitare gli accessi da reti esterne, adottare protocolli sicuri, registrare tutte le connessioni verso l’esterno e all’interno delle reti OT, adottare una adeguata segmentazione delle reti e controllare continuativamente le azioni remote.
È infine essenziale implementare un monitoraggio continuo del traffico di rete OT, raccogliendo e centralizzando i relativi log in un sistema SIEM (Security Information and Event Management), così da individuare tempestivamente attività sospette e anomalie, senza interferire con il normale funzionamento di apparecchiature e macchinari.
Oltre all’adozione di rigide politiche di segmentazione della rete, finalizzate a limitare l’esposizione diretta a Internet dei dispositivi più sensibili, la CISA raccomanda inoltre l’implementazione di architetture di rete Zero Trust e di soluzioni per il rilevamento continuo delle anomalie nel traffico. Le organizzazioni che operano in ambito OT sono infine esortate a instradare tutti gli accessi remoti necessari attraverso un gateway sicuro, un firewall o una VPN, eliminando le connessioni dirette alla rete dei dispositivi di controllo critici e riducendo così il rischio di interruzioni operative e di servizio.