
Gli hacker e il cyber crimine organizzato oggi impiegano strumenti di AI generativa e modelli linguistici per trasformare il modo in cui viene effettuato il social engineering. In questo ambito, l’AI consente infatti di automatizzare e rendere le truffe più rapide, insidiose e personalizzate, con comunicazioni e scambi di messaggi e conversazioni che puntano a conquistare la fiducia delle vittime, rendendo ancora più arduo distinguere un fake dalla realtà. Le nuove forme di social engineering, potenziate dall’utilizzo di strumenti e modelli di Intelligenza Artificiale, rendono infatti sempre più difficile riconoscere i contenuti fraudolenti. In passato, un messaggio sospetto poteva essere smascherato più facilmente grazie alla presenza di errori evidenti, sgrammaticature o richieste anomale; oggi, invece, gli attaccanti possono generare comunicazioni molto più credibili e difficili da distinguere da quelle legittime.
I team di analisti cybersecurity si trovano sempre più spesso a dover contrastare reti di truffatori e gruppi criminali che utilizzano modelli di Intelligenza Artificiale, finalizzate a creare e gestire false identità online di diversa natura. Questi profili contraffatti vengono utilizzati per interagire direttamente con le vittime e possono sostenere conversazioni prolungate, adattando i messaggi alle risposte ricevute e costruendo progressivamente un rapporto di fiducia funzionale alla realizzazione dell’inganno.
Gli attaccanti possono, ad esempio, proporre opportunità di investimento in criptovalute impersonando falsi esperti finanziari, assumere la falsa identità di agenti delle forze dell’ordine o simulare in modo particolarmente persuasivo comunicazioni aziendali e amministrative, impersonando dirigenti, clienti, fornitori o autorità. A supporto di questi schemi fraudolenti possono inoltre essere utilizzati documenti generati attraverso tecniche di AI generativa, come notifiche legali, conferme di acquisto di azioni, falsi passaporti e altri contenuti contraffatti, aumentando ulteriormente il livello di credibilità della truffa.
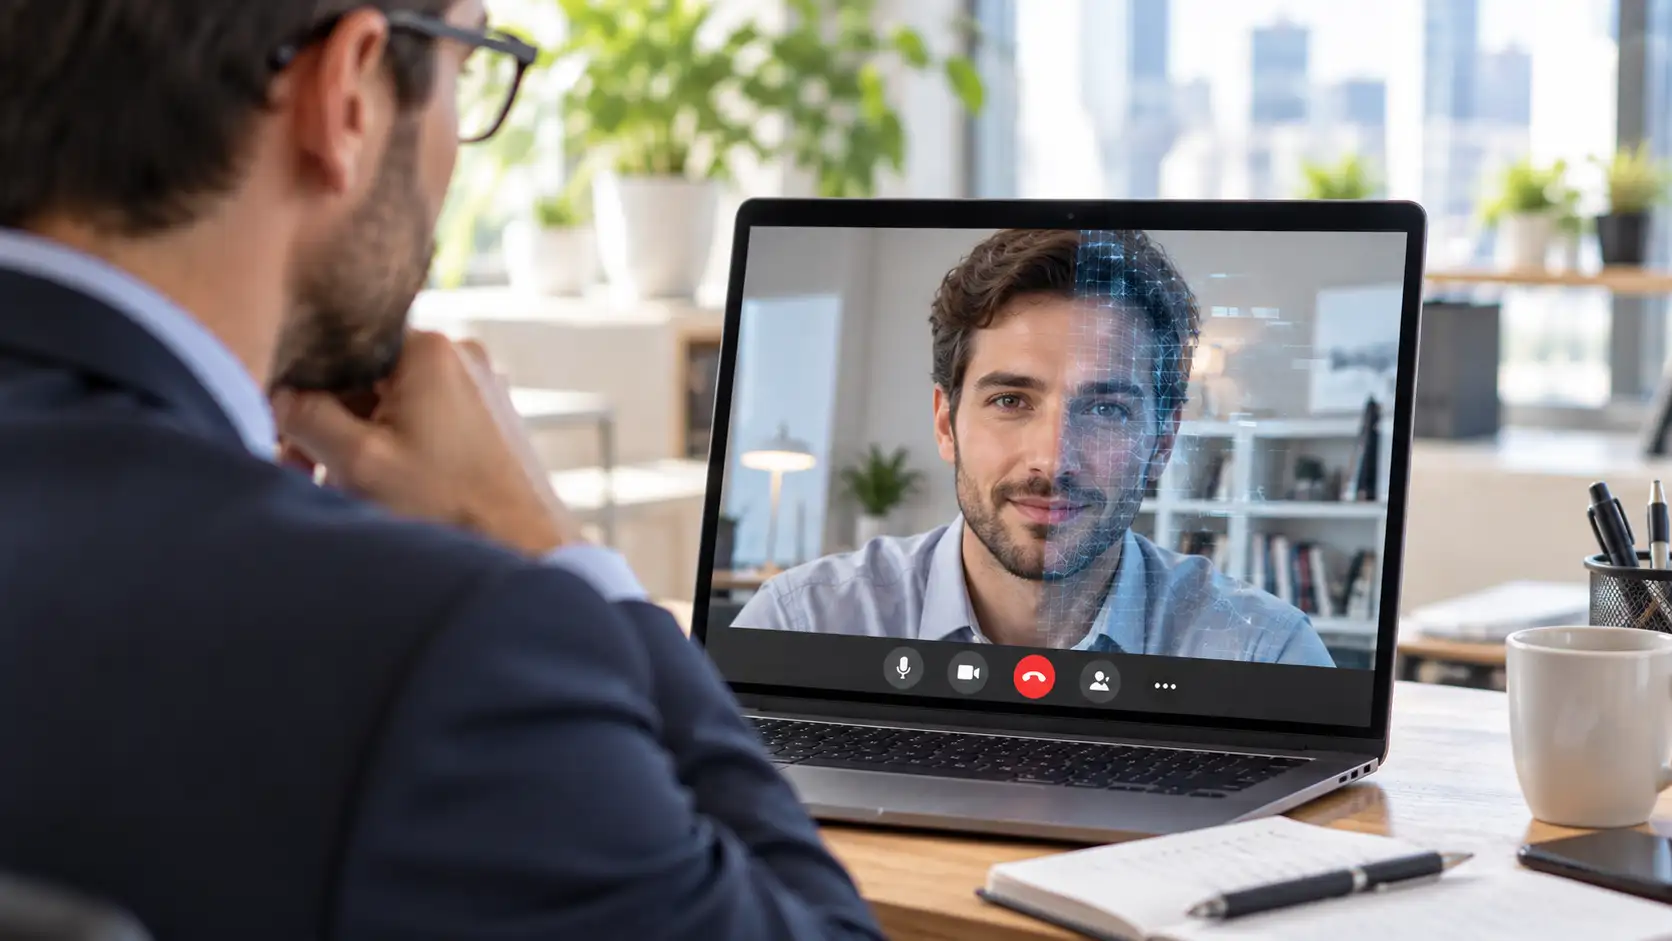
Una caratteristica rilevata dagli analisti è quindi la tendenza degli attaccanti a sfruttare in maniera opportunistica qualsiasi tipo di storytelling, identità o tattica che possa risultare più efficace nell’ingannare le vittime. Gli attacchi non si limitano pertanto a una singola tipologia di truffa, ma possono passare rapidamente da uno schema all’altro, combinando anche più tecniche fraudolente all’interno della stessa operazione. Questa flessibilità è resa possibile anche dalla rapidità con cui la GenAI consente di generare nuovi contenuti e adattare le modalità dell’attacco, combinando in modo efficace elementi appartenenti a schemi fraudolenti differenti e rendendo l’inganno più credibile e difficile da riconoscere.
Ricorrente rimane però, a grandi linee, lo schema generale degli attacchi, nel quale gli esperti di sicurezza individuano tre fasi principali nelle interazioni dei truffatori con le vittime. La prima è quella del contatto, durante la quale la rete criminale utilizza modelli di AI per tradurre e generare conversazioni con le vittime, attraverso piattaforme come WhatsApp e Telegram, oppure per creare falsi contenuti destinati ai social media.
Segue la fase del coinvolgimento, nella quale gli attaccanti adottano tecniche finalizzate a conquistare progressivamente la fiducia della vittima, facendo spesso leva anche sulla pressione emotiva. Infine, arriva la fase conclusiva, quella in cui viene sferrato il vero e proprio attacco e alla vittima viene richiesto di effettuare un pagamento o un trasferimento di denaro, ad esempio per sbloccare presunti premi, saldare multe e sanzioni fittizie oppure pagare commissioni di attivazione di un determinato servizio. L’intero schema può essere ulteriormente supportato da documenti contraffatti e schermate che simulano trasferimenti di denaro o altri dati presentati come prova dell’avvenuto pagamento.
La sofisticazione delle truffe basate sul social engineering, portato su un nuovo livello dalla AI generativa, richiede quindi di spostare anche la difesa su un altro piano, dove non è più sufficiente fare attenzione e agire con buonsenso. Occorre infatti implementare nuovi processi di verifica per garantire la sicurezza cyber proteggendosi da comunicazioni ingannevoli, e questi includono la verifica indipendente in caso di richieste sensibili, il ricorso alla doppia conferma tramite canali differenti e la limitazione dei privilegi di accesso. Fermo restando che rimane essenziale la formazione del personale, affinché impari a riconoscere metodologie di attacco nuove e ancora più sofisticate quali deepfake e intere conversazioni generate dalla AI.
Il tema delle capacità dell’AI di generare contenuti sempre più personalizzati e a misura delle preferenze individuali non è quindi solo di scottante attualità in materia di social engineering. Si tratta di un argomento che tocca profondamente l’impiego sempre più pervasivo della AI, in particolare quando si parla di tecnologie di intelligenza artificiale predittiva. Combinando analisi comportamentale e sentiment analysis, che nello specifico interpreta stati emotivi da testi, voce o immagini pubblicate dagli utenti, i sistemi generativi sono infatti in grado di produrre contenuti personalizzati, basati sulle interazioni individuali come in uso anche nel social engineering.
L’integrazione di queste tecniche porta a quella che viene definita profilazione predittiva, ossia tutte le forme di trattamento automatizzato dei dati personali volte a valutare o prevedere aspetti afferenti il comportamento di una persona, potendo così anticipare scelte e probabili comportamenti futuri. La legislazione sulla AI, nella fattispecie con l’AI Act europeo, ha stabilito in questo caso regole per l’uso di sistemi capaci di analizzare e prevedere i comportamenti umani, in quanto la pratica si pone in una zona liminale tra la personalizzazione di un servizio, che migliora l’esperienza utente, e la manipolazione delle sue scelte. In questo caso l’AI può infatti divenire invasiva, laddove condizioni i comportamenti delle persone senza un livello di trasparenza adeguato. L’AI Act vieta quindi il ricorso ad alcune pratiche, come l’uso di tecniche subliminali o manipolatorie che distorcono materialmente il comportamento degli individui, così come ad esempio tecniche di social scoring che comportano un trattamento dei dati pregiudizievole in ambiti non collegati al loro contesto originario.
Lo stesso Regolamento chiarisce quindi che resta applicabile anche il GDPR, essenziale nel disciplinare la profilazione e le decisioni completamente automatizzate che possono produrre effetti significativi sugli individui. È pertanto necessario che questi sistemi adottino processi trasparenti e spiegabili, garantendo agli interessati la possibilità di comprendere e, ove necessario, contestare e correggere le decisioni assunte in maniera automatizzata che incidono sulle loro libertà e sui loro diritti.
In sostanza, viene richiesto di garantire il principio dello Human in the Loop, secondo il quale, nel contesto dell’AI, l’essere umano deve partecipare attivamente al funzionamento, alla supervisione o al processo decisionale dei sistemi automatizzati. L’obiettivo è garantire maggiore precisione, sicurezza, responsabilità e correttezza nelle decisioni assunte attraverso sistemi di Intelligenza Artificiale.