
Ottobre rappresenta una delle scadenze previste per gli adempimenti NIS2 a carico dei soggetti inseriti nell’elenco NIS nel corso del 2025. In particolare, il termine previsto per ottobre 2026 riguarda il completamento dell’adozione delle misure di sicurezza di base previste dalla normativa in materia di cybersicurezza.
Si tratta di una delle scadenze che l’Agenzia per la Cybersicurezza Nazionale (ACN) riepiloga nel Vademecum NIS 2026, pubblicato a settembre, uno strumento pensato per supportare le organizzazioni NIS nella verifica dello stato di avanzamento degli adempimenti e della propria conformità normativa. Rispettare tali scadenze rappresenta un elemento fondamentale non solo per garantire la conformità agli obblighi previsti dalla NIS2, ma anche per rafforzare il livello di sicurezza dell’organizzazione, riducendo il rischio di incidenti, disservizi e possibili sanzioni.
Già in vigore da gennaio 2026, per i soggetti inseriti nell’elenco NIS nel 2025, è previsto anche l’obbligo di notifica degli incidenti cyber significativi allo CSIRT Italia. Obbligo che, per i soggetti inseriti in elenco nel 2026, decorre a partire da gennaio 2027, con obbligo entro luglio 2027 di completare l’adozione delle misure di sicurezza di base.
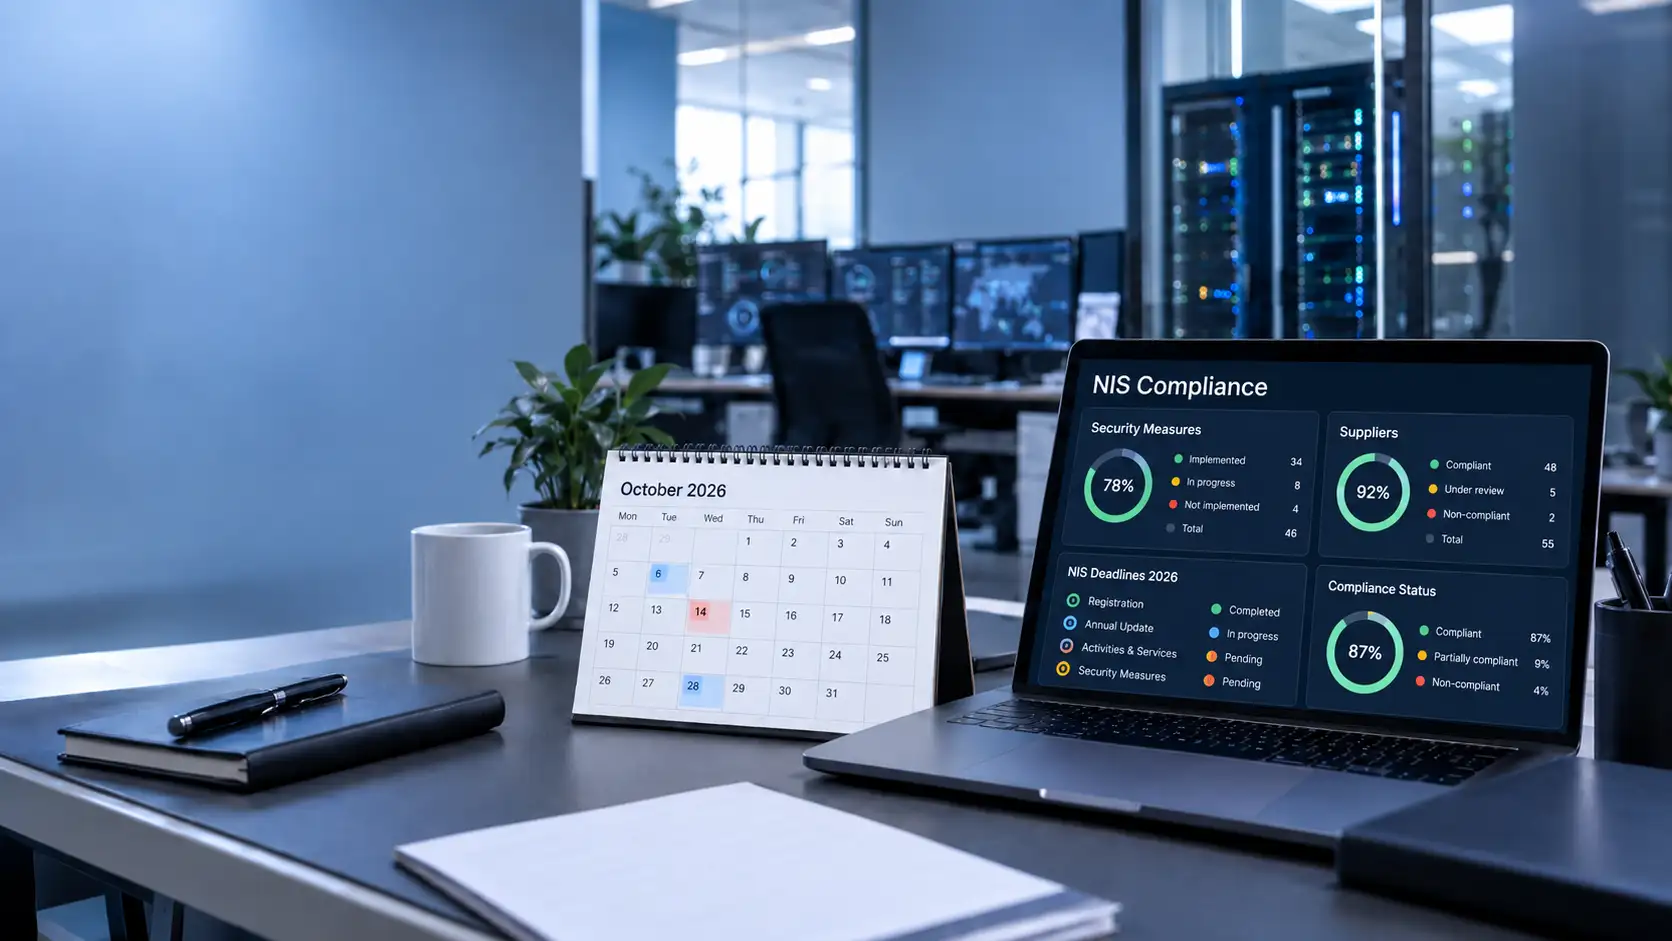
La normativa comporta quindi una serie di altri termini annuali ricorrenti, il primo dei quali concerne l’obbligo di effettuare o aggiornare la registrazione all’elenco dei soggetti NIS, dal 1° gennaio al 28 febbraio di ogni anno. La procedura di registrazione è il processo attraverso cui il soggetto NIS si manifesta all’ACN fornendo e aggiornando le informazioni necessarie per identificare un’organizzazione come riconducibile a uno dei soggetti importanti o essenziali, che ricadono nell’ambito applicativo della normativa. Con la prima registrazione, i soggetti NIS sono anche tenuti a designare il punto di contatto, ossia la persona fisica che avrà il compito di curare l’attuazione delle disposizioni della NIS2 per conto del soggetto NIS stesso, interloquendo quindi con l’ACN. La registrazione rappresenta inoltre il primo passo per l’ingresso delle aziende NIS nella constituency dei soggetti NIS, consentendo loro di beneficiare delle attività di supporto dell’ACN e dello CSIRT Italia. Tra queste rientrano, ad esempio, la diramazione di alert e la comunicazione di nuove vulnerabilità, finalizzate a favorire l’adozione tempestiva di misure di prevenzione e a rafforzare la collaborazione tra le organizzazioni soggette alla normativa e le autorità competenti.
Le organizzazioni soggette alla NIS2 hanno quindi l’obbligo ogni anno di provvedere all’aggiornamento delle informazioni, che deve avvenire nella finestra temporale che va dal 15 aprile al 31 maggio di ogni anno. In questo arco temporale, i soggetti NIS2 devono verificare che le informazioni fornite siano ancora attuali. La prima trasmissione delle informazioni è anche il momento il cui i soggetti NIS designano il sostituto del punto di contatto, il referente CSIRT e i suoi sostituti.
Utile quindi ricapitolare quali siano le informazioni che i soggetti NIS hanno l’obbligo di condividere con ACN e mantenere aggiornate:
- dati anagrafici e di contatto, inclusi codice fiscale, denominazione, indirizzo della sede legale, indicazione del rappresentante legale, elenco dei procuratori generali, numero di telefono, domicilio digitale e un indirizzo di posta elettronica ordinaria funzionale
- dati anagrafici e di contatto del punto di contatto e del suo sostituto, del referente CSIRT e dei suoi eventuali sostituti
- dati anagrafici e di contatto dei componenti degli organi di amministrazione e direttivi
- dati anagrafici e di contatto della segreteria, laddove presente
- ove applicabile, elenco dei servizi che rientrano nell’ambito applicativo NIS che il soggetto NIS offre nell’UE (con indicazione dei relativi Stati Membri)
- elenco degli indirizzi IP statici (pubblici) e dei nomi di dominio in uso o nella disponibilità del soggetto NIS
- elenco degli accordi di condivisione delle informazioni
- elenco dei fornitori rilevanti.
In particolare, come da ultimo punto nell’elenco sopra riportato, per la prima volta quest’anno l’aggiornamento delle informazioni richiede anche che le organizzazioni NIS provvedano all’indicazione dei fornitori rilevanti NIS. Questo consente ad ACN di poter potenziare la sua attività di analisi e tutela del mercato, grazie a una migliore valutazione della rilevanza sistemica dei soggetti che operano nelle catene di fornitura.
Altro termine fondamentale riguarda poi quello relativo alla comunicazione dell’elenco categorizzato delle attività e dei servizi delle aziende NIS, che deve avvenire dal 1° maggio al 30 giugno di ogni anno. Il processo di elencazione e categorizzazione delle attività e dei servizi consente ai soggetti NIS di effettuare un’analisi di impatto semplificata, basata su un modello armonizzato predisposto dall’ACN. Tale modello permette di determinare gli obblighi applicabili in termini di misure di sicurezza proporzionate che il soggetto NIS è tenuto ad adottare, con l’obiettivo di garantire la resilienza informatica e la continuità delle proprie operazioni.
Come indicato nelle Linee guida pubblicate dall’ACN, il modello armonizzato struttura le attività e i servizi in macro-aree, ciascuna caratterizzata da una denominazione, una descrizione e una categoria di rilevanza preassegnata. Quest’ultima rappresenta una misura dell’impatto che un’eventuale compromissione dell’attività o del servizio potrebbe avere sulla capacità dell’organizzazione di svolgere correttamente le attività e i servizi per i quali rientra nell’ambito di applicazione del decreto NIS.
Tutte le operazioni di cui sopra devono essere effettuate utilizzando le apposite pagine presenti all’interno del portale dei Servizi NIS di ACN, raggiungibile previa autenticazione all’indirizzo https://portale.acn.gov.it. Si raccomanda pertanto alle aziende di monitorare il proprio stato di attuazione e conformità agli adempimenti NIS tramite il portale ACN, al fine di evitare ritardi ed eventuali inadempienze, che potrebbero comportare sanzioni e, soprattutto, aumentare il rischio di sicurezza informatica in azienda, mettendo a repentaglio la continuità e il buon funzionamento delle attività.